Eigene Website auf dem Linux-Server: Domain, DNS und Webserver richtig einrichten
Inhaltsverzeichnis:
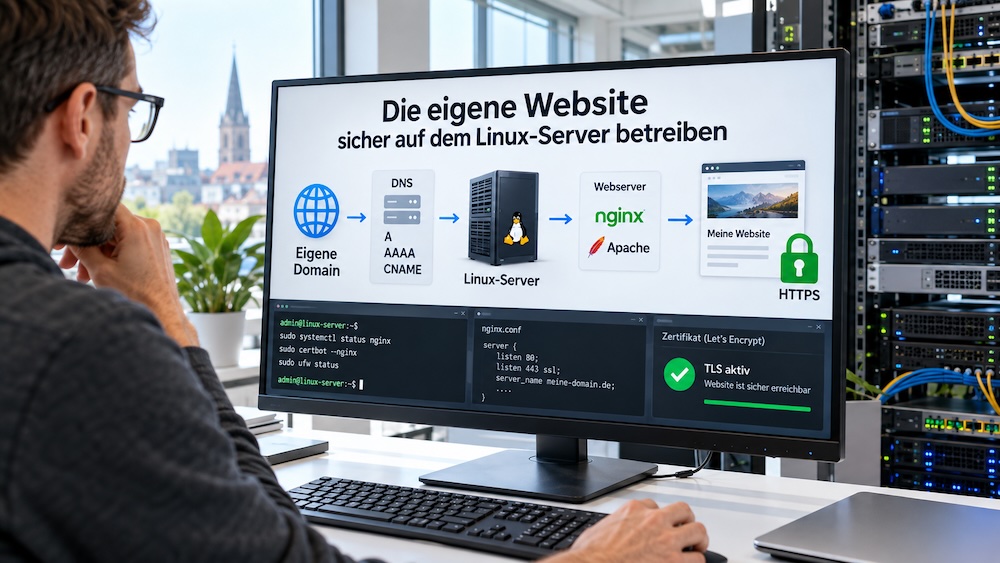
Wer eine eigene Website auf einem Linux-Server betreiben möchte, muss mehrere technische Komponenten sorgfältig konfigurieren. Von der eigenen Domain über die DNS-Einträge bis zur sicheren Webserver-Konfiguration sind fundierte Entscheidungen gefragt. Dieses Tutorial erklärt praxisnah, wie Sie Domain, DNS einrichten und Webserver effizient und sicher einrichten.
Der Aufbau einer eigenen Website auf einem Linux-Server stellt Einsteiger und Fortgeschrittene gleichermaßen vor strategische und technische Herausforderungen. Neben der Wahl des richtigen Domain-Registrars spielt die Kontrolle über DNS-Einträge sowie die richtige Konfiguration von Linux Webserver und Verschlüsselung eine entscheidende Rolle. Im Folgenden erfahren Sie, wie Sie Ihre eigene Domain auswählen und verwalten, DNS einrichten, den Webserver optimal konfigurieren und den Zugriff mit einem TLS-Zertifikat absichern.
Domain und Registrar auswählen: Relevante Kriterien für den Betrieb auf dem Linux-Server
Die Wahl des Domain-Registrars ist der erste und zentrale Schritt, wenn Sie eine eigene Domain für Ihren Linux-Server benötigen. Um den passenden Anbieter zu finden, sollten Sie systematisch Registrar wählen und dabei Sicherheit, Komfort und Kontrolle gegeneinander abwägen.
Wichtige Auswahlkriterien sind die Möglichkeit zur eigenständigen Verwaltung aller DNS-Einträge, unkomplizierte Nameserver-Änderungen sowie hohe Standards im Datenschutz. Schauen Sie auch, wie transparent der Anbieter mit Ihren persönlichen Daten umgeht und welche Privacy-Optionen wie WHOIS-Schutz geboten werden. Wer besonderen Wert auf DSGVO-Konformität legt, kann seine Domain auch bei einem österreichischen Anbieter registrieren. Achten Sie außerdem darauf, dass der Registrar seinen Unternehmenssitz innerhalb der EU hat, um die Vorzüge der europäischen Datenschutzvorgaben und klare rechtliche Bedingungen zu nutzen.
Für den Einsatz auf dem Linux-Server sind zudem ein sicheres Login, Zwei-Faktor-Authentifizierung sowie Domain-Sperrfunktionen zu empfehlen. Wenn Sie Registrar wählen, sollten Sie außerdem prüfen, ob sich DNS- und Sicherheitseinstellungen ohne Einschränkungen anpassen lassen, damit Ihr Setup langfristig wartbar bleibt.
Ein weiterer wichtiger Aspekt bei der Registrar-Wahl ist die Verfügbarkeit einer gut dokumentierten API-Schnittstelle. Diese ermöglicht es Ihnen, administrative Aufgaben wie DNS-Änderungen, Domain-Verlängerungen oder die Verwaltung mehrerer Domains zu automatisieren. Besonders für Betreiber mehrerer Websites oder Entwickler, die Infrastruktur-as-Code-Ansätze verfolgen, ist eine moderne REST- oder SOAP-API unverzichtbar. Prüfen Sie auch, ob der Registrar Bulk-Operationen unterstützt und ob Ratenlimits Ihre geplanten Automatisierungen beeinträchtigen könnten. Ein leistungsfähiges API-Angebot spart langfristig Zeit und reduziert manuelle Fehlerquellen erheblich, während Sie weiterhin flexibel Registrar wählen und wechseln können.
DNS-Einträge verwalten: A/AAAA, CNAME korrekt setzen und Fehler vermeiden
Nach der Registrierung beginnt die Einrichtung der DNS-Einträge, mit denen Sie Ihre Domain technisch an Ihren Linux-Server binden. Wenn Sie DNS einrichten, achten Sie darauf, dass Ihr Registrar eine umfassende Kontrolle über alle wichtigen Record-Typen (A, AAAA, CNAME, MX, TXT, SRV) bietet, damit Sie Ihr Setup flexibel anpassen können.
Für den Verweis Ihrer Domain auf Ihren Server sind in der Regel A-Records (für IPv4) und AAAA-Records (für IPv6) erforderlich. Nutzen Sie CNAME-Einträge für Subdomains, jedoch nie auf derselben Subdomain zusammen mit A- oder AAAA-Records, da dies Standards widerspricht. Prüfen Sie außerdem, ob Ihr Registrar keine restriktiven Vorgaben bei der Bearbeitung oder dem Umfang der DNS-Einträge macht – eine offene DNS-Verwaltung erleichtert spätere Anpassungen und Automatisierungen.
Viele Registrare bieten Hilfen wie Vorlagen, konfigurierbare TTL-Werte und automatische Zonenprüfungen an. Nutzen Sie diese Features, um Fehlerquellen zu minimieren und die Verwaltung Ihrer DNS-Zonen zu optimieren. Für besonders sichere Konfigurationen empfiehlt sich zudem die Aktivierung von DNSSEC, sofern Ihr Registrar dies unterstützt und Ihre Nameserver dies zulassen. Nach jeder Änderung sollten Sie testen, ob Ihr Linux-Server unter der neuen Domain und per beiden IP-Protokollen zuverlässig erreichbar bleibt, insbesondere wenn Sie erneut DNS einrichten oder Einträge umstellen.
Webserver-Konfiguration unter Linux: nginx und Apache optimal einrichten
Nachdem die Domain und DNS-Einträge korrekt gesetzt wurden, folgt die Konfiguration des Webservers. Unter Linux sind nginx und Apachesaubere Grundkonfiguration entscheidend.
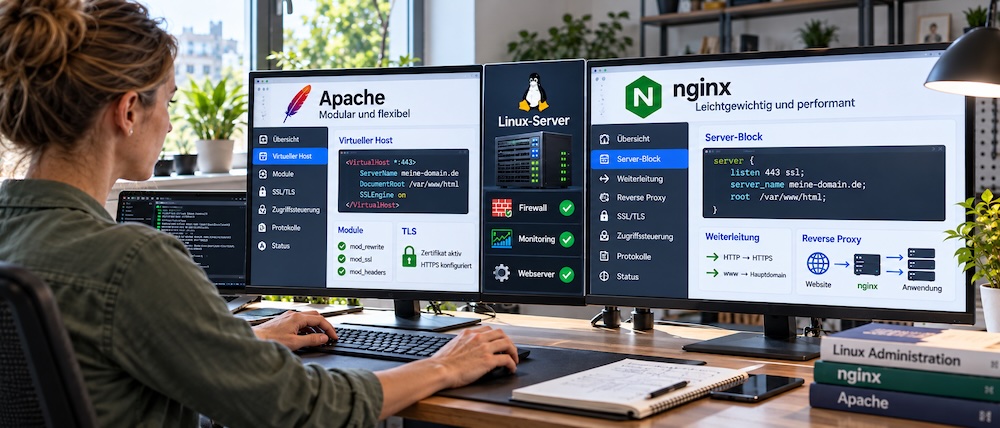
Apache setzt auf große Flexibilität durch Module und .htaccess-Dateien. Prüfen Sie, ob die nötigen Module wie mod_ssl geladen sind, passen Sie vhosts sauber an und halten Sie das System durch regelmäßige Updates sicher. Nginx überzeugt durch Performance und eignet sich besonders auch als Reverse Proxy oder für die Auslieferung statischer Inhalte. Die Konfiguration erfolgt in Server-Block-Dateien, in denen Sie Weiterleitungen, Zertifikate und Header einrichten können. Achten Sie stets auf genaue Server-Name-Angaben, damit die eigene Domain korrekt aufgelöst wird.
Unabhängig vom gewählten Webserver sind konsequente Sicherheitsmaßnahmen gefragt. Beschränken Sie Datei- und Portzugriffe, setzen Sie auf Firewall-Regeln und nutzen Sie Systemmonitoring, um Angriffsflächen zu minimieren. Ein gut gepflegter Linux Webserver reduziert Ausfallrisiken und sorgt für stabile Antwortzeiten, egal ob Sie nginx oder Apache einsetzen.
Let’s Encrypt: TLS-Zertifikate automatisiert einrichten und sicher verwalten
Ein aktuelles TLS-Zertifikat ist für jede professionelle Website Pflicht. Mit Let’s Encrypt lassen sich Zertifikate kostenfrei und automatisiert auf Linux-Systemen einrichten, etwa mit dem Tool Certbot. Für nginx und Apache sind spezielle Plug-ins verfügbar, die Einrichtung und Erneuerung stark vereinfachen.
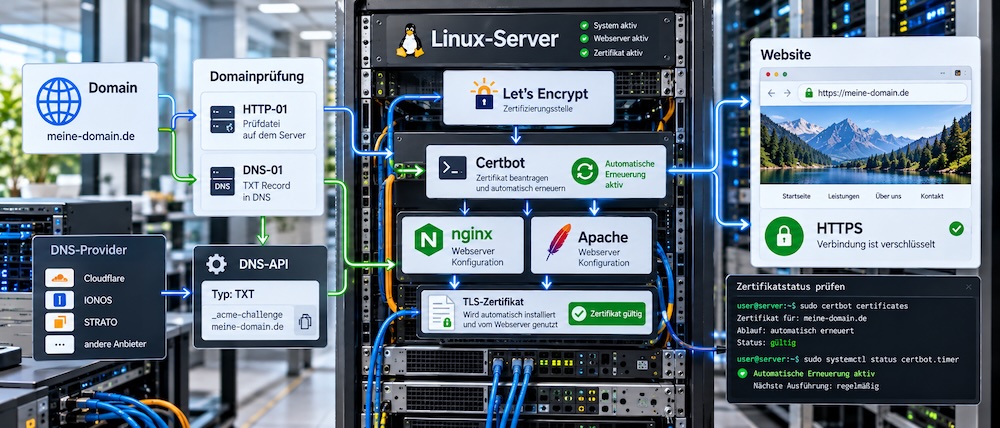
Während des Zertifizierungsprozesses prüft Let’s Encrypt Ihren Domainbesitz, beispielsweise über HTTP-Challenges direkt am Server oder per DNS-01-Challenge mit temporären TXT-Records. Gerade letztere Methode ist besonders für Nutzer mit restriktiven Serverports oder automatisierten Workflows interessant, sofern Ihr Registrar API-Zugänge bereitstellt und flexible DNS-Verwaltung zulässt. Eine gelungene Kombination aus granularer DNS-Verwaltung, verlässlichem Registrar und automatisierter Zertifikatsverwaltung ist somit die Basis für eine sichere, stabile und datenschutzkonforme Website auf dem eigenen Linux-Server, bei der Let’s Encrypt die laufende Erneuerung zuverlässig absichert.