Warum Linux-Skripte nach API-Updates scheitern und wie Vertragstests helfen

Inhaltsverzeichnis:
Wenn ein Shell-Skript plötzlich mit kryptischen Fehlermeldungen abbricht, obwohl es monatelang zuverlässig lief, liegt die Ursache oft bei einer stillen API-Änderung auf dem Server. Jede Feldumbenennung, jeder neue Pflichtparameter und jede veränderte Statuscode-Logik kann ein Bash-, Python- oder curl-basiertes Skript unter Linux zum Stillstand bringen. Vertragstests gehören deshalb in jeden ernsthaften Automatisierungs-Workflow – ebenso wie eine saubere API-Entwicklung, die Änderungen dokumentiert, bevor sie Konsumenten erreichen. SaM Solutions ist ein Unternehmen aus dem Bereich Software-Engineering, das Schnittstellenprojekte konzeptionell begleitet.
Was passiert, wenn API-Updates bestehende Linux-Skripte brechen
Wird das JSON-Feld user_id in userId umbenannt, findet ein unveränderter jq-Ausdruck den bisherigen Schlüssel nicht mehr. Ohne ausdrückliche Prüfung kann dadurch null in die weitere Verarbeitung gelangen. Das Problem bleibt oft lange unsichtbar, weil weder die HTTP-Antwort noch das Skript einen Fehler wirft – aus Sicht des Servers läuft alles planmäßig.
Hinter jeder solchen Situation steht eine mangelnde Abstimmung zwischen Anbieter und Konsument der Schnittstelle. Backend-Teams ändern Felder oft aus guten Gründen, ohne zu wissen, welche Skripte sie tatsächlich auswerten.
Typische Ursachen für fehlschlagende Skripte nach API-Updates
Die meisten Brüche gehen auf eine überschaubare Zahl von Mustern zurück. Wer sie kennt, kann schon beim Code-Review der Server-Seite viele Probleme vermeiden:
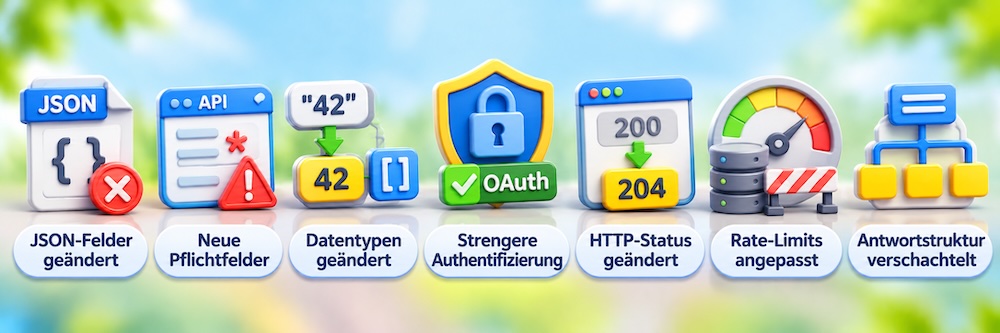
- Umbenannte oder entfernte JSON-Felder, auf die Skripte per Pfad zugreifen
- Neue verpflichtende Request-Felder, die bestehende Clients brechen
- Veränderte Datentypen – aus „42“ wird 42, aus einem String ein Array
- Strengere Authentifizierung, etwa verpflichtende Scopes beim OAuth-Token
- Geänderte HTTP-Statuscodes: Ein ehemaliger 200 wird zu 204, und if [ „$status“ = „200“ ] schlägt stumm fehl
- Angepasste Rate-Limits ohne Vorankündigung
- Strukturelle Umbauten wie die Umstellung von flachen Antworten auf verschachtelte Objekte
Besonders tückisch: Viele Änderungen werfen keine Exceptions, sondern liefern einfach leere Werte. Wer JSON-Antworten validieren lässt, bevor er Daten weiterverarbeitet, erkennt diese Klasse von Fehlern eher, statt sie in nachgelagerte Reports zu schleppen.
Vertragstests als Schutz vor API-Änderungen
Ein Vertragstest prüft nicht, ob eine API funktioniert, sondern ob sie die vereinbarten Erwartungen an Requests und Responses einhält. Beide Seiten – Anbieter und Konsument – definieren ein gemeinsames Dokument, den Contract, in dem Felder, Typen, Statuscodes und Pflichtparameter festgehalten sind. API-Vertragstests laufen im CI/CD-Prozess mit und schlagen Alarm, wenn die Realität von diesen Erwartungen abweicht.
Die Rollen der verschiedenen Testarten überschneiden sich, aber jede setzt einen anderen Schwerpunkt:
Werkzeuge wie Pact, Spring Cloud Contract oder Schemathesis lassen sich unter Linux in GitLab CI, Jenkins oder GitHub Actions einbinden. Pact dokumentiert dabei die Erwartungen eines Konsumenten an den Anbieter und bestätigt im Build, dass der Anbieter diese Erwartungen weiter erfüllt – nicht mehr und nicht weniger.
API-Kompatibilität prüfen mit praktischen Werkzeugen
Um die API-Kompatibilität zu prüfen, haben sich drei unterschiedliche Ansätze bewährt, die einander ergänzen, sich aber nicht ersetzen:
- OpenAPI-Diff vergleicht zwei Versionen einer Spezifikation und meldet Änderungen, die bestehende Clients brechen könnten. Der Ansatz zeigt Unterschiede im Vertrag, nicht im tatsächlichen Verhalten.
- Schemathesis generiert aus einer OpenAPI-Datei automatisch Anfragen und prüft, ob die Antworten dem hinterlegten Schema entsprechen. Das weist Schema-Konformität nach, beweist aber noch keine Kompatibilität mit jedem konkreten Client.
- Consumer-driven contract testing mit Pact dreht die Perspektive um: Jeder Konsument definiert seine Erwartungen, und der Anbieter verifiziert sie gegen die laufende Implementierung.
Für ergänzende Skript-Tests reicht häufig schon jq in Kombination mit bats – erwartete Felder werden extrahiert und per assert_equal gegen den Vertrag geprüft. Welcher Werkzeugkasten passt, hängt von Sprache, bestehender Pipeline und der Bedeutung der jeweiligen Schnittstelle ab.
Checkliste: So gelingt die abwärtskompatible API-Entwicklung
Damit Skripte auch über mehrere Release-Zyklen hinweg stabil bleiben, hilft eine Handvoll pragmatischer Regeln. Abwärtskompatible API-Entwicklung ist kein Luxus, sondern die Grundvoraussetzung für planbaren Betrieb. Felder werden selten direkt entfernt, sondern zunächst als deprecated gekennzeichnet und über einen definierten Zeitraum weiter unterstützt. Übergangsfristen, Versionsstrategie und Abschalttermine sollten dokumentiert und mit den betroffenen Konsumenten abgestimmt werden.
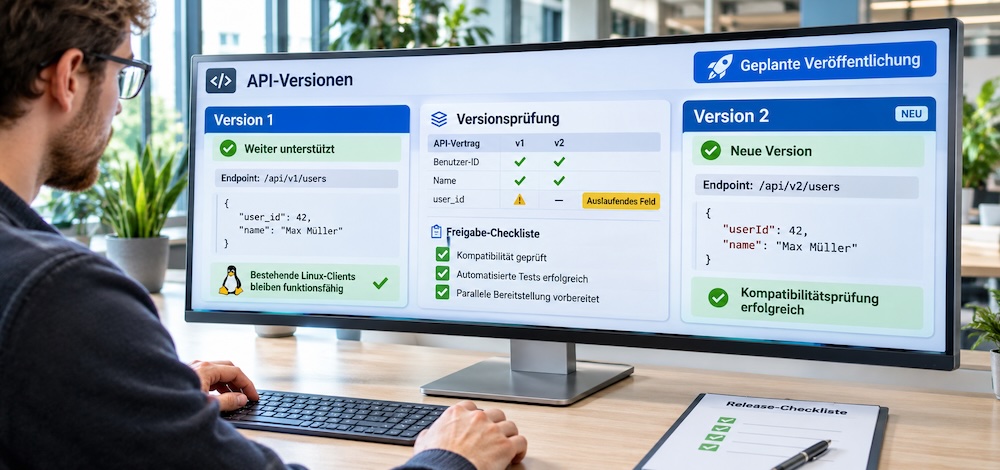
Neue verpflichtende Request-Felder können bestehende Clients brechen. Zusätzliche Response-Felder sind häufig kompatibel, sofern Clients unbekannte Felder tolerieren. API-Versionierung über den URL-Pfad oder den Accept-Header lässt parallele Generationen bedienen, verlangt aber auch Disziplin bei der Pflege alter Versionen. Vertragstests im CI-Prozess als blockierender Schritt sorgen dafür, dass offensichtliche Breaking Changes nicht unbemerkt durchrutschen.
Deprecation-Warnungen als Response-Header sind eine kleine, aber oft unterschätzte Hilfe. Skript-Logs können sie einsammeln und so früh Hinweise auf anstehende Änderungen liefern.
Welche Prüfungen vor dem nächsten API-Update stehen sollten
Skripte, die REST-Schnittstellen unter Linux ansprechen, sind nur so verlässlich wie die Verträge, auf denen sie beruhen. Wer API-Änderungen erkennen will, bevor sie die Produktion erreichen, wählt die passende Prüfung nicht nach Mode, sondern nach Risiko. Für die wenigen, wirklich kritischen Interaktionen – etwa die Übergabe von Buchungsdaten an ein Abrechnungssystem oder das nächtliche Einlesen von Benutzerdaten – lohnt sich Pact als consumer-driven contract. Für die breite Masse öffentlicher Endpunkte reicht häufig schon ein OpenAPI-Diff im Pull-Request-Check, der versehentliche Breaking Changes sichtbar macht. Ergänzend bieten sich für zentrale Skripte kurze bats-Suiten an, die wenige, aber entscheidende Felder prüfen. Wer vor dem nächsten API-Update drei Fragen klärt – welche Schnittstellen das Geschäft tatsächlich tragen, wie Änderungen angekündigt werden und wo ein Bruch zuerst auffallen muss – gewinnt mehr Stabilität als durch jedes generische Testwerkzeug.
ÄHNLICHE NEWS