Schluss mit Tool-Wildwuchs: Linux, Windows und macOS zentral verwalten

Inhaltsverzeichnis:
Der Alltag in der Systemadministration hat sich stark gewandelt, denn Linux hat das Rechenzentrum längst verlassen: Entwickler-Workstations unter Ubuntu oder Fedora, spezialisierte Edge-Devices und gemischte Flotten aus Windows und macOS prägen heute die moderne IT. Genau hier greift ein ganzheitliches Endpoint-Management. Darunter versteht man die zentrale Verwaltung, Überwachung und Absicherung sämtlicher Endgeräte, vom Desktop-PC und Laptop über Server bis hin zu IoT-Systemen, über eine einzige Plattform. Nur so lassen sich Konfigurationen effizient standardisieren und Sicherheitsupdates standortunabhängig automatisiert ausrollen. Wer diese heterogene Landschaft stattdessen mühsam mit selbstgebauten Cronjobs, SSH-Skripten und isolierten Insellösungen zusammenhält, verliert wertvolle Zeit und riskiert heute gefährliche Sicherheitslücken.
Was zeichnet die beste Endpoint-Management-Lösung für heterogene Linux-Umgebungen aus?
In der Praxis ist Linux längst keine exotische Insel mehr, sondern eine exzellente Basis für die beste Endpoint-Management-Lösung in gemischten IT-Landschaften. Dass in einem Unternehmen ausschließlich ein einziges Betriebssystem auf allen Servern und Arbeitsplätzen läuft, ist heute die absolute Ausnahme. Dennoch arbeiten viele IT-Teams weiterhin in getrennten Management-Silos für Linux, Windows und macOS. Das blockiert den Überblick und verdoppelt den Pflegeaufwand. Eine moderne Plattform löst diese Trennung auf: Sie bindet Linux-Server, Entwickler-Workstations und ARM-basierte Edge-Devices (wie den Raspberry Pi) gleichberechtigt neben Windows- und macOS-Clients in eine einzige Oberfläche ein.
Diese konsolidierte Verwaltung reduziert den Aufwand für separate Workflows drastisch, respektiert aber dennoch die gewohnte Arbeitsweise von Linux-Administratoren. Gut so, denn wer täglich im Terminal und mit eigenen Shell-Skripten operiert, lässt sich ungern in starre grafische Oberflächen zwängen. Eine starke Management-Lösung wie NinjaOne ist daher kein Ersatz für das Terminal, sondern skaliert dessen Freiheit auf die gesamte Flotte. Das bedeutet
- zentrale Richtlinien: Eigene Bash-Skripte lassen sich global verteilen und automatisiert ausführen.
- Remote-Terminals: Direkter CLI-Zugriff auf jedes Gerät für schnelles Troubleshooting.
- Automatisierte Remediation: Typische Störungen – wie abgestürzte Daemons oder volle Partitionen – werden autonom erkannt und behoben, bevor der Betrieb beeinträchtigt wird.
Praxis-Check: Wie entlastet eine zentrale Endpoint-Management-Lösung den Admin-Alltag?
Was die beste Endpoint-Management-Software auszeichnet, zeigt sich im operativen Betrieb schnell, denn sie vereinfacht den Arbeitsalltag dort, wo die manuelle Pflege an ihre Grenzen stößt. Ein Paradebeispiel ist das regelmäßige Einspielen von Sicherheitsupdates. Sobald man Server und Workstations über verschiedene Linux-Distributionen hinweg betreut, gilt es zu jonglieren, denn unterschiedliche Paketmanager wie APT unter Debian und Ubuntu oder DNF und YUM unter RHEL und Fedora müssen parallel bedient werden. Spätestens mit wachsender Infrastruktur werden eigengebaute Update-Skripte und manuelle Wartungsfenster so zeitraubend wie fehleranfällig. Eine zentrale Plattform löst dieses Problem durch automatisiertes Patch-Management. Hier können Administratoren verfügbare Updates über sämtliche Linux-Distributionen hinweg zentral steuern und Sicherheitskorrekturen gezielt anhand ihrer CVE-Bezüge priorisieren.
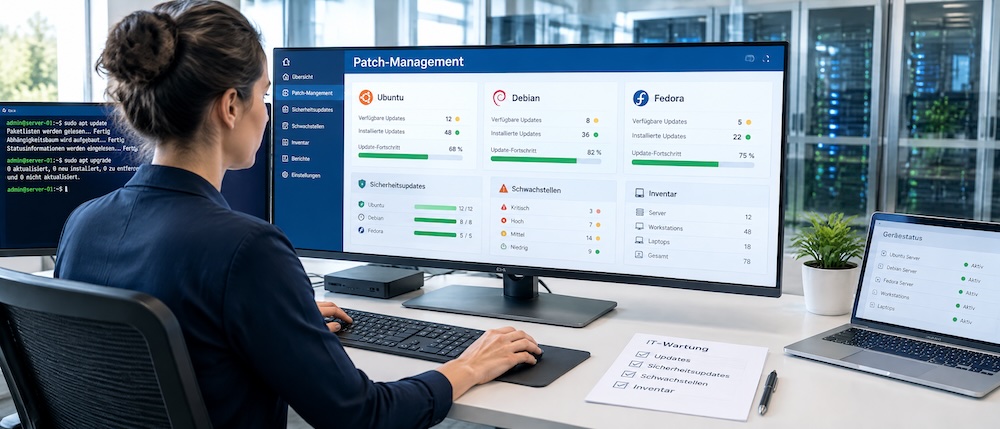
Gleichzeitig wächst durch strenge Audits und gesetzliche Vorgaben der Dokumentationsdruck für IT-Verantwortliche. Statt Tabellen mühsam zu pflegen oder Logfiles manuell auszuwerten, liefert ein ressourcenschonender Agent kontinuierlich alle Informationen zu laufenden Diensten, offenen Ports und aktuellen Systemzuständen. Auf Knopfdruck entsteht so eine zentrale, stets aktuelle Inventarisierung aller Assets, während sich auch Patch-Stände und durchgeführte Aktualisierungen lückenlos dokumentieren lassen. Das erleichtert Unternehmen die Nachweisführung und unterstützt sie effektiv dabei, die gesetzlichen Anforderungen im Rahmen von NIS 2 zu erfüllen.
Wie das Bundesamt für Sicherheit in der Informationstechnik unterstreicht, stellt ein „kontinuierliches Schwachstellenmanagement sicher, dass Sicherheitslücken frühzeitig erkannt, bewertet und behoben werden“, da punktuelle Prüfungen nicht mehr ausreichen. Eine automatisierte Plattform hilft Admins dabei, diese offiziellen BSI-Empfehlungen zur Cybersicherheit direkt in die administrative Realität zu überführen.
Fazit? Weniger Wartungsaufwand = mehr Zeit für echte IT-Projekte
Ein modernes Endpoint-Management schafft hier den nötigen Freiraum: Statt nur Brände zu löschen und Paketlisten abzuarbeiten, können sich Administratoren stärker der strategischen Weiterentwicklung ihres Linux-Systemmanagements und der gesamten Infrastruktur widmen. So entstehen Kapazitäten für neue IT-Projekte, während wiederkehrende Verwaltungsaufgaben zentralisiert und automatisiert ablaufen.
ÄHNLICHE NEWS