Passwort-Manager 2026: Welcher ist der beste – und warum man ohne einen ein Risiko eingeht

Inhaltsverzeichnis:
Millionen gestohlener Zugangsdaten kursieren im Netz, und ein Großteil davon stammt aus Konten, die eigentlich mit unterschiedlichen Kennwörtern geschützt sein sollten. Menschen, die noch immer dieselbe Kombination aus Buchstaben und Zahlen für E-Mail, Online-Banking und Shopping-Portale verwenden, öffnen Angreifern mit einem einzigen erfolgreichen Log-in gleich mehrere Türen. Genau hier setzen Passwort-Manager an, denn sie erzeugen für jeden Dienst ein eigenes, komplexes Kennwort und merken es sich zuverlässig. 2026 hat sich der Markt weiter ausdifferenziert, mit klaren Unterschieden bei Verschlüsselung, Bedienbarkeit und Zusatzfunktionen wie Passkey-Unterstützung.
Die Auswahl reicht von kostenlosen Open-Source-Lösungen bis zu Premium-Anbietern mit eigenem Sicherheitskonzept, und nicht jedes Werkzeug passt zu jedem Nutzungsprofil. Nutzer, die viele Geräte gleichzeitig verwenden, sich in einem Team organisieren oder besonders sensible Daten wie Ausweiskopien verwalten wollen, brauchen andere Funktionen als ein einzelner Nutzer mit einem Laptop. Die aktuellen Testsieger und ihre technischen Grundlagen machen deutlich, warum der Verzicht auf einen Passwort-Manager im Jahr 2026 ein vermeidbares Risiko bleibt.
Warum schwache Passwörter 2026 noch immer ein Problem sind
Aktuelle Auswertungen von Sicherheitsforschern zeigen ein deutliches Bild. Allein im vergangenen Jahr wurden nach Angaben von Spezialisten mehr als sechs Milliarden Passwörter durch Schadsoftware erbeutet, zusätzlich tauchten in Datenbanken wie Have I Been Pwned Milliarden neuer Datensätze aus gestohlenen Zugangsdaten auf. Besonders bemerkenswert ist der hohe Anteil an Wiederverwendung. Untersuchungen von Cybernews an fast 19 Milliarden geleakten Passwörtern kamen zu dem Ergebnis, dass 94 Prozent davon mehrfach oder identisch bei verschiedenen Diensten eingesetzt wurden. Genau dieses Verhalten macht sogenannte Credential-Stuffing-Angriffe so erfolgreich, bei denen Kriminelle erbeutete Kombinationen automatisiert auf zahlreichen Plattformen ausprobieren.
Microsofts Digital Defense Report bestätigt diesen Trend aus einer anderen Perspektive. Mehr als 97 Prozent aller Angriffe auf digitale Identitäten basieren demnach auf kompromittierten Passwörtern, während identitätsbezogene Attacken in der ersten Jahreshälfte um 32 Prozent zunahmen. Für Unternehmen wird das teuer. IBMs Kostenreport beziffert den durchschnittlichen Schaden auf rund 4,67 Millionen US-Dollar pro Vorfall mit gestohlenen Zugangsdaten, wobei es im Schnitt 246 Tage dauert, bis ein solcher Einbruch überhaupt entdeckt wird. Diese Zahlen erklären, warum viele Sicherheitsteams inzwischen auf verbindliche Passwort-Manager-Richtlinien setzen.
Wie ein Passwort-Manager technisch funktioniert
Im Kern speichert ein Passwort-Manager alle Zugangsdaten in einem verschlüsselten Datentresor, der über ein einziges Master-Passwort geöffnet wird. Seriöse Anbieter setzen dabei auf eine Zero-Knowledge-Architektur, bei der selbst der Hersteller die gespeicherten Inhalte nicht einsehen kann, weil die Verschlüsselung ausschließlich lokal auf dem Gerät des Nutzers stattfindet. Ergänzend kommt in der Regel der Verschlüsselungsstandard AES-256 zum Einsatz, der auch von Banken und Behörden verwendet wird und als praktisch nicht zu knacken gilt, solange das Master-Passwort ausreichend komplex gewählt wurde.
Moderne Programme übernehmen zusätzlich zur reinen Speicherung das automatische Ausfüllen von Anmeldeformularen im Browser und auf mobilen Geräten, was Tippfehler und Phishing-Versuche über gefälschte Login-Seiten reduziert. Viele Anbieter warnen aktiv, sobald ein gespeichertes Passwort in einem bekannten Datenleck auftaucht, und schlagen automatisch einen sicheren Ersatz vor. Diese Kombination aus Verschlüsselung, Automatisierung und Überwachung macht den eigentlichen Mehrwert gegenüber handschriftlichen Notizen oder Browser-internen Speicherfunktionen aus, die oft weniger robust abgesichert sind.
Die führenden Anbieter im Vergleich
Aktuelle Tests aus dem Jahr 2026 zeichnen ein differenziertes Bild der führenden Anbieter. NordPass wird in mehreren Vergleichen als Gesamtsieger geführt, weil die Anwendung übersichtlich gestaltet ist und auf allen gängigen Geräten zuverlässig funktioniert, ergänzt um praktische Extras wie einen integrierten Datenleck-Scanner. 1Password gilt vielen Testern als sicherste Option, weil das Programm die AES-256-Verschlüsselung mit einem zusätzlichen, geräteseitig gespeicherten Secret Key kombiniert, wodurch selbst ein gestohlenes Master-Passwort allein nicht ausreicht, um den Tresor zu öffnen.
Bitwarden positioniert sich als beste kostenlose Lösung, denn der Gratis-Tarif erlaubt anders als bei vielen Konkurrenten unbegrenzt viele Geräte und Einträge, inklusive Browser-Erweiterungen und mobilen Apps. Weitere etablierte Namen wie RoboForm und Keeper punkten je nach Testkriterium mit eigenen Stärken, etwa bei der Formularausfüllung oder bei Business-Funktionen für Teams. Bemerkenswert ist, dass bei keinem dieser breit genutzten Anbieter im laufenden Jahr ein bekannter Sicherheitsvorfall registriert wurde, was für die grundsätzliche Reife der Branche spricht.
Passkeys als Ergänzung zum klassischen Passwort
Parallel zur klassischen Passwortverwaltung gewinnt die Passkey-Technologie deutlich an Boden. Nach Angaben der FIDO Alliance haben inzwischen mehr als eine Milliarde Menschen weltweit mindestens einen Passkey aktiviert, und rund 15 Milliarden Nutzerkonten unterstützen dieses Verfahren bereits. Ein Passkey ersetzt das eingetippte Kennwort durch ein kryptografisches Schlüsselpaar, das an das jeweilige Gerät gebunden ist und per Fingerabdruck, Gesichtserkennung oder Geräte-PIN freigegeben wird, wodurch klassisches Phishing weitgehend ins Leere läuft.
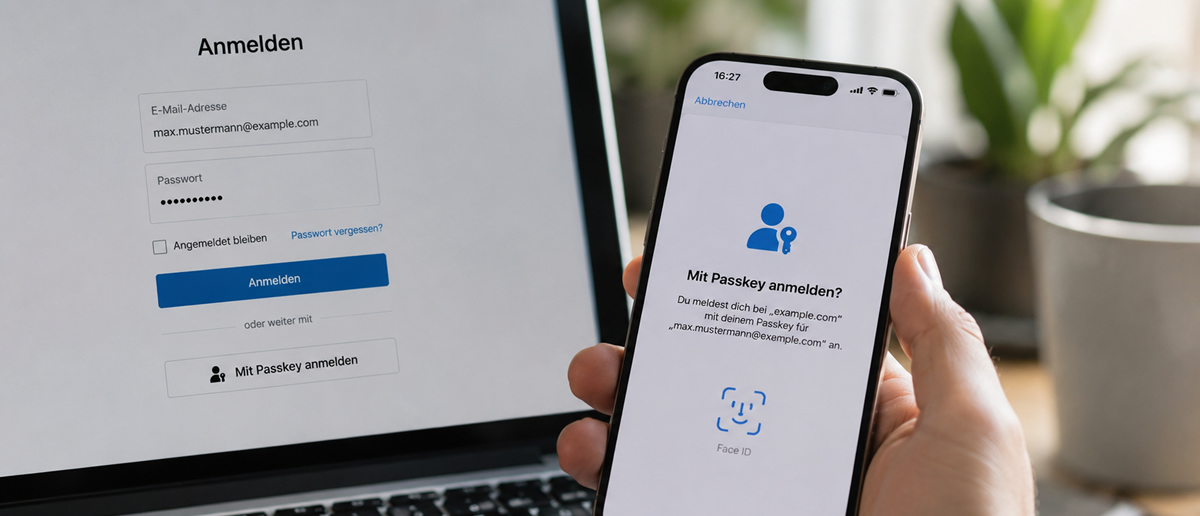
Fast die Hälfte der einhundert meistbesuchten Websites weltweit bietet dieses Anmeldeverfahren inzwischen als Option an, und allein bei Google nutzen nach eigenen Angaben mehr als 800 Millionen Konten die passwortlose Anmeldung. Führende Passwort-Manager haben darauf reagiert und speichern neben klassischen Zugangsdaten auch Passkeys im selben verschlüsselten Tresor, sodass Nutzer beide Verfahren parallel verwalten können, ohne auf ein zweites Tool zurückgreifen zu müssen. Für die kommenden Jahre zeichnet sich damit ein schrittweiser, aber kein abrupter Umstieg ab.
Welche Funktionen bei der Auswahl wirklich zählen
Bei der Entscheidung für einen konkreten Anbieter lohnt sich ein Blick auf mehrere Kriterien gleichzeitig, statt sich allein am Preis zu orientieren. Wichtig ist zunächst die Geräteabdeckung, denn ein Manager, der nur auf dem Desktop läuft, hilft wenig, wenn ein Großteil der Anmeldungen über das Smartphone erfolgt. Ebenso relevant ist die Frage, ob der Anbieter eine echte Zero-Knowledge-Architektur umsetzt und regelmäßig unabhängige Sicherheitsaudits veröffentlicht, denn nur so lässt sich das Sicherheitsversprechen tatsächlich überprüfen.
Ein weiterer Aspekt betrifft die Wiederherstellung im Notfall. Beim Vergessen des Master-Passworts sollte trotzdem ein dokumentierter Weg zurück in den eigenen Tresor bestehen, etwa über einen Notfall-Kontakt oder ein sicher verwahrtes Wiederherstellungswort. Für Familien und kleine Unternehmen kommen zusätzlich Funktionen wie gemeinsame Ordner, abgestufte Zugriffsrechte und die Möglichkeit hinzu, Zugänge nach dem Ausscheiden eines Mitarbeiters sofort zu entziehen. Diese organisatorischen Funktionen entscheiden oft stärker über die Alltagstauglichkeit als reine Verschlüsselungsdetails.
Risiken beim Verzicht auf einen Passwort-Manager
Der Verzicht auf einen Passwort-Manager zugunsten eines handgeschriebenen Notizbuchs oder weniger wiederverwendeter Kennwörter bringt ein Risiko mit sich, das sich mit den aktuellen Zahlen klar belegen lässt. Ein einziges kompromittiertes Passwort reicht bei Mehrfachnutzung aus, um automatisierten Angriffswerkzeugen Zugriff auf zahlreiche weitere Konten zu verschaffen, von E-Mail-Postfächern über soziale Netzwerke bis zu Zahlungsdiensten. Gerade weil Kriminelle gestohlene Datensätze in großem Stil handeln und mit spezialisierter Software automatisch testen, wird aus einem einzelnen Datenleck schnell eine Kettenreaktion über mehrere Plattformen hinweg.
Hinzu kommt, dass sich komplexe, für jeden Dienst individuelle Passwörter ohne technische Unterstützung kaum zuverlässig merken lassen, weshalb viele Menschen unbewusst zu einfachen Mustern zurückkehren. Ein Passwort-Manager nimmt diese Last vollständig ab und erzeugt zufällige Zeichenfolgen mit ausreichender Länge, sodass sich Nutzer nur noch ein einziges, dafür wirklich starkes Master-Passwort merken müssen. Angesichts der 246 Tage, die Unternehmen im Schnitt bis zur Entdeckung eines Identitätsdiebstahls benötigen, ist präventiver Schutz deutlich wirksamer als nachträgliche Schadensbegrenzung.
Fazit zu Passwort-Managern
ÄHNLICHE NEWS